Conviene eseguire la scansione dei file caricati in un’app self-hosted? Una checklist pratica per la sicurezza
La scansione antimalware può ridurre alcuni rischi, ma non garantisce che un file sia sicuro. Questa checklist aiuta a verificare il supporto dell’applicazione, la gestione dei risultati e le misure di protezione complementari.
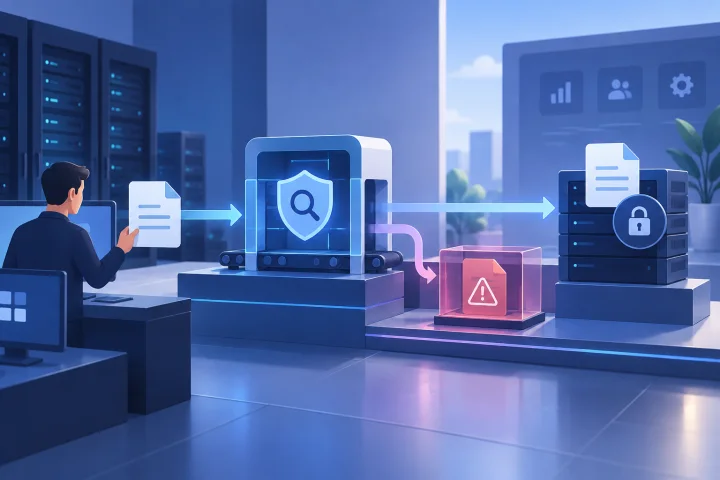
Parti dai file e dai processi che li gestiscono
Stabilire se sia opportuno eseguire la scansione antimalware dei file caricati dipende da ciò che l’applicazione accetta e da cosa succede dopo il caricamento. Un documento archiviato e scaricato occasionalmente segue un flusso diverso da un file subito visualizzato in anteprima, indicizzato, convertito o passato a un altro servizio.
Mappa l’intero percorso: chi invia il file, dove viene archiviato, chi può visualizzarlo o scaricarlo e quali processi automatizzati possono leggerlo o trasformarlo.
- Elenca le applicazioni e le modalità di caricamento, comprese quelle amministrative o basate su API, se pertinenti.
- Registra chi può inviare file e quali tipi e dimensioni sono accettati; verifica anche se sono ammessi archivi o file soggetti a elaborazione automatica.
- Individua chi può accedere ai file e se anteprime, indicizzazione, conversione o integrazioni li elaborano prima che una persona li esamini.
- Dai priorità ai flussi con file provenienti da utenti meno fidati o sottoposti a elaborazione automatica.

Verifica il supporto alla scansione
La presenza di una funzione di caricamento non significa che i file vengano sottoposti a scansione. Consulta la documentazione ufficiale dell’applicazione per verificare se supporta un’integrazione, quali percorsi copre e quando avviene la scansione.
Controlla anche cosa succede se lo scanner non riesce a classificare un file. Se la documentazione non chiarisce un comportamento, consideralo non verificato e testalo in un ambiente controllato.
- Verifica il supporto per l’applicazione e il metodo di distribuzione che utilizzi.
- Controlla se la scansione è integrata nell’applicazione, richiede un servizio separato o dipende da una configurazione da mantenere.
- Verifica che siano coperti i percorsi di caricamento pertinenti, inclusi quelli tramite API e quelli amministrativi.
- Esamina i limiti documentati relativi a formati, archivi, dimensioni e momento della scansione.
- Non dedurre che la scansione sia supportata solo perché la piattaforma di hosting la offre o perché l’applicazione è eseguita in un container.

Definisci quando un file diventa disponibile
Rendi chiaro lo stato di ogni file. Valuta di mantenerlo inaccessibile agli utenti comuni e ai processi a valle fino al completamento della scansione. Se viene segnalato un problema, conservalo in quarantena con accesso limitato invece di esporlo tramite download o anteprima.
L’implementazione dipende dalle funzioni documentate dell’applicazione. Se non può trattenere i file in attesa di ispezione o isolare quelli segnalati, individua il limite prima di abilitare il flusso e valuta se siano necessari controlli o una configurazione diversi.
- Definisci quando un file può essere scaricato, visualizzato in anteprima, ricercato o elaborato da un’integrazione.
- Limita l’accesso ai file in quarantena ai responsabili designati e documenta chi può esaminarli o rilasciarli.
- Quando possibile, assegna al file archiviato un nome diverso da quello fornito dall’utente e conserva separatamente le informazioni utili sul nome originale.
- Verifica che l’archiviazione non sia esposta involontariamente tramite un percorso pubblico o un servizio con accessi più ampi del necessario.
Decidi come gestire errori e risultati incerti
Uno scanner può essere indisponibile, impiegare troppo tempo o restituire un risultato inconcludente. Decidi in anticipo come dovrebbe comportarsi l’applicazione in ciascun caso.
Nei flussi in cui esporre un file non verificato comporterebbe un rischio inaccettabile, una scelta prudente è mantenerlo indisponibile finché l’ispezione non è completata o una persona autorizzata non prende una decisione documentata. Proseguire in caso di errore può essere più comodo, ma lascia una lacuna da accettare e mitigare esplicitamente.
- Definisci esiti distinti per scansioni pulite, segnalate, non riuscite, scadute e inconcludenti.
- Decidi se un file non scansionato debba essere trattenuto, rifiutato o accettato in via eccezionale.
- Assegna un responsabile per le interruzioni dello scanner e stabilisci come informare gli utenti di eventuali ritardi o rifiuti.
- Definisci chi può esaminare un file in quarantena e autorizzarne il rilascio o l’eliminazione.
- Non considerare l’assenza di un risultato di scansione come un risultato pulito.
Testa il flusso e i suoi possibili malfunzionamenti
Configurare uno scanner non dimostra che l’intero percorso di caricamento funzioni come previsto. In un ambiente controllato, usa casi di prova rappresentativi e innocui, seguendo la documentazione dell’applicazione e del prodotto di scansione. Non usare file dannosi reali per i test di routine.
Controlla cosa vedono utenti e amministratori in ogni fase, compreso l’eventuale accesso tramite anteprime, download, indicizzazione o elaborazione automatica mentre l’ispezione è in corso.
- Verifica che un caricamento accettato diventi disponibile solo dopo una scansione riuscita.
- Accertati che un file segnalato non possa essere scaricato, visualizzato in anteprima o elaborato da un altro servizio.
- Simula indisponibilità dello scanner, timeout e risultato inconcludente; controlla che venga applicata la procedura scelta.
- Esamina i log per assicurarti che consentano di indagare un evento senza esporre inutilmente il contenuto dei file o dati sensibili.
- Verifica che i messaggi agli utenti siano chiari e che l’amministratore possa individuare chi deve intervenire.
Affianca alla scansione altre misure di protezione
La scansione è un livello di protezione, non una garanzia che un file sia sicuro. Trend Micro Research raccomanda di scansionare i file prima di salvarli o elaborarli in un modulo di caricamento, come misura utile a evitare i malware. Questa raccomandazione non dimostra che la scansione rilevi ogni minaccia o sostituisca altri controlli: https://www.trendmicro.com/en_us/research/24/d/file-scan-before-upload.html
Riduci la probabilità e l’impatto dei problemi limitando i permessi di caricamento, mantenendo aggiornati applicazione e componenti di scansione e controllando l’accesso ai file. Chiarisci inoltre come backup e risposta agli incidenti tengano conto dei dati caricati.
- Concedi i permessi di caricamento solo agli utenti e ai servizi che ne hanno bisogno.
- Imposta e riesamina limiti adeguati di dimensione, tipo di file e archivi.
- Applica il principio del privilegio minimo all’applicazione, all’archiviazione, allo scanner e ai servizi che elaborano file.
- Mantieni aggiornati l’applicazione e i componenti di supporto, seguendo le indicazioni ufficiali del progetto.
- Verifica che i backup includano i file e la configurazione necessari e chiarisci chi è responsabile del ripristino e della risposta agli incidenti.
Checklist pratica prima della messa in produzione
Prima di abilitare i caricamenti o modificarne la gestione, verifica questi punti. Se una risposta fondamentale non è nota, consulta la documentazione ufficiale o svolgi un test controllato.
bullets
- Sono chiari gli utenti e i servizi che possono caricare file e i processi che li elaborano?
- L’applicazione supporta ufficialmente la scansione in questa distribuzione e quali percorsi copre?
- È definito quando un file diventa accessibile e cosa succede se viene segnalato o non può essere scansionato?
- Sono stati testati anteprime, download, integrazioni, indisponibilità dello scanner e messaggi agli utenti?
- Sono stati riesaminati permessi, limiti dei file, aggiornamenti, backup e responsabilità in caso di incidente?
Domande frequenti
La scansione antivirus rende sicuri i file caricati?
No. La scansione può aiutare a identificare i malware, ma non garantisce la sicurezza né dimostra di rilevare ogni minaccia. Mantieni controlli di accesso, aggiornamenti e procedure sicure per la gestione dei file come misure separate.
È opportuno bloccare i caricamenti se lo scanner non è disponibile?
Scegli il comportamento in base al rischio di esporre un file non verificato. Nei flussi a rischio più elevato, è prudente mantenerlo indisponibile finché la scansione non riesce o non interviene una persona autorizzata. Documenta qualsiasi eccezione.
Che cosa devo verificare nella documentazione dell’applicazione?
Verifica se la scansione è supportata ufficialmente, quando avviene, quali percorsi e tipi di file copre e come vengono gestiti gli esiti segnalati, non riusciti, scaduti o inconcludenti. Testa i comportamenti non chiariti dalla documentazione.
E se la mia applicazione non supporta la scansione dei file?
Non presumere di poter collegare in sicurezza uno scanner separato senza il supporto dell’applicazione. Esamina le opzioni documentate, valuta se limitare i caricamenti o l’elaborazione automatica e verifica che l’applicazione soddisfi i requisiti di sicurezza del flusso.
Fonti e approfondimenti
- Importance of Scanning Files on Uploader Applications — Trend Micro Research
- 8 Basic Rules to Implement Secure File Uploads — SANS Institute