¿Deberías analizar los archivos que se suben a una aplicación autoalojada? Lista práctica de seguridad
El análisis de malware puede reducir el riesgo, pero no garantiza que un archivo subido sea seguro. Usa esta lista para evaluar dónde van los archivos, cómo se gestionan los resultados del análisis y qué medidas de protección deberían aplicarse.
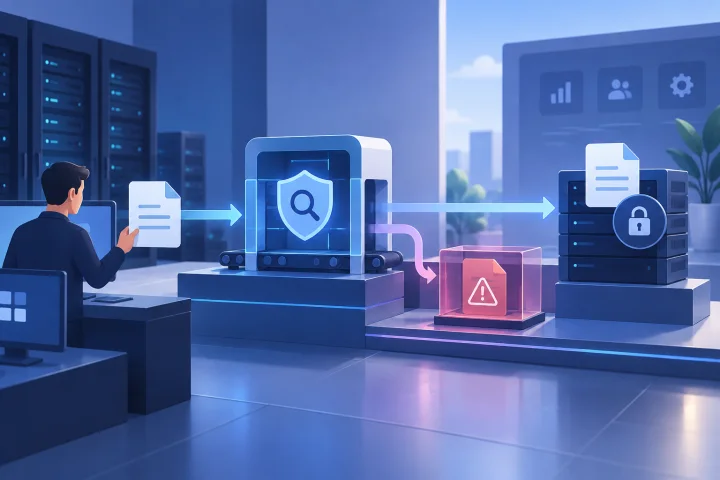
Empieza por los archivos y por las personas o servicios que los gestionan
Que sea conveniente analizar archivos subidos a una aplicación autoalojada depende de lo que acepta la aplicación y de lo que ocurre después de recibir un archivo. Un documento que se almacena para descargarlo ocasionalmente sigue un flujo distinto al de un archivo que se previsualiza, indexa, convierte o envía inmediatamente a otro servicio.
Traza el recorrido completo, no solo el formulario de carga. Incluye a quien envía el archivo, la aplicación que lo almacena, a quienes pueden verlo o descargarlo y cualquier proceso automatizado que pueda leerlo o transformarlo.
- Enumera cada aplicación y cada vía para subir archivos, incluidas las vías administrativas o basadas en API cuando corresponda.
- Anota quién puede enviar archivos: visitantes públicos, clientes, empleados, administradores o servicios conectados.
- Identifica los tipos y tamaños de archivo que acepta la aplicación, y si acepta archivos comprimidos o archivos que pueden activar un procesamiento automatizado.
- Anota quién puede acceder a los archivos y si las vistas previas, la indexación, la conversión o las integraciones actúan sobre ellos antes de que una persona los revise.
- Da prioridad a los flujos en los que los archivos proceden de usuarios menos confiables o se procesan automáticamente.

Verifica que el análisis sea compatible en lugar de darlo por sentado
La presencia de una función para subir archivos no significa, por sí sola, que estos se analicen. Consulta la documentación oficial de la aplicación para saber si admite una integración de análisis, qué vías para subir archivos cubre y en qué momento se realiza el análisis.
Busca detalles operativos, no solo el nombre de una función: ¿el análisis se realiza antes de guardar, poner a disposición o procesar el archivo? ¿Qué tipos de archivo y ubicaciones de almacenamiento están cubiertos? ¿Qué hace la aplicación si no puede clasificar un resultado? Si la documentación no es clara, considera que el comportamiento no está verificado y pruébalo en un entorno seguro.
- Confirma que la integración sea compatible con la aplicación y el método de despliegue que utilizas realmente.
- Comprueba si el análisis está integrado en la aplicación, requiere un servicio independiente o depende de una configuración que debes mantener.
- Pregunta si se analizan todas las vías pertinentes para subir archivos, incluidas las cargas por API y los archivos añadidos mediante flujos administrativos.
- Revisa los límites documentados, como los formatos compatibles, el tratamiento de archivos comprimidos, los límites de tamaño y el momento del análisis.
- No des por hecho que se admite el análisis porque la plataforma de alojamiento lo ofrezca o porque la aplicación se ejecute en un contenedor.

Diseña el recorrido desde la carga hasta la disponibilidad
Un diseño útil deja claro el estado del archivo. Considera mantener un archivo recién subido fuera del alcance de los usuarios habituales y de los procesos posteriores hasta que termine el análisis. Si este detecta un problema, conserva el archivo en cuarentena con acceso restringido, en lugar de exponerlo mediante una descarga o una vista previa.
La implementación exacta depende de la aplicación y de sus capacidades documentadas. Si no puede retener un archivo mientras se inspecciona o aislar uno marcado, identifica esa limitación antes de habilitar el flujo y decide si necesitas otro control o una configuración distinta.
Como medida de seguridad, SANS recomienda no usar el nombre proporcionado por el usuario como nombre del archivo en el sistema local y almacenar los archivos fuera de la ubicación local del sistema indicada en su lista. Consulta la lista original para conocer el contexto de estas recomendaciones: https://www.sans.org/blog/8-basic-rules-to-implement-secure-file-uploads
- Define cuándo se puede descargar, previsualizar, buscar o poner a disposición de una integración un archivo.
- Separa los archivos pendientes o en cuarentena del acceso habitual, en la medida en que la aplicación lo permita.
- Limita el acceso a la cuarentena al personal designado; documenta quién puede revisar o liberar archivos y bajo qué condiciones.
- Si la aplicación lo permite de forma segura, conserva por separado la información útil sobre el nombre original en vez de usarlo como nombre del archivo almacenado.
- Comprueba que el almacenamiento no quede expuesto involuntariamente en una ruta pública o a través de un servicio con más acceso del necesario.
Define una política para los fallos de análisis y los resultados inciertos
Un analizador puede dejar de estar disponible, tardar demasiado o devolver un resultado que no permita determinar si un archivo es seguro. Decide qué debe hacer la aplicación en cada caso antes de que se produzca una interrupción.
En los flujos donde exponer un archivo no verificado supondría un riesgo inaceptable, una política prudente consiste en mantenerlo inaccesible hasta que la inspección se complete correctamente o una persona autorizada tome una decisión documentada. Permitir que se suban archivos cuando falla el análisis puede ser más cómodo, pero deja una brecha que los administradores deben aceptar y mitigar explícitamente.
- Define resultados distintos para los análisis limpios, marcados, fallidos, agotados por tiempo de espera e inconcluyentes.
- Decide si un archivo sin analizar queda retenido, se rechaza o se permite mediante una excepción documentada.
- Designa a una persona responsable y un procedimiento ante interrupciones del analizador, incluida la forma de informar a los usuarios si las cargas se retrasan o se rechazan.
- Registra quién puede revisar un elemento en cuarentena, qué pruebas necesita y quién puede autorizar su liberación o eliminación.
- No interpretes la ausencia de un resultado de análisis como un resultado limpio.
Prueba el flujo, incluidas las formas en que puede fallar
Tener un analizador configurado no demuestra que todo el flujo de carga se comporte como se espera. Prueba la aplicación en un entorno controlado con archivos y situaciones representativos e inocuos, y confirma lo que ven los usuarios y los administradores en cada paso.
No utilices archivos maliciosos reales para las pruebas rutinarias. Prepara casos de prueba seguros y adecuados para la aplicación y el producto de análisis, y sigue su documentación. Comprueba no solo la respuesta a la carga, sino también si se puede acceder al archivo mediante vistas previas, descargas, indexación o procesamiento automatizado mientras la inspección está pendiente.
- Verifica cómo pasa una carga aceptada de pendiente a disponible después de un análisis satisfactorio.
- Comprueba que un archivo rechazado o marcado no se pueda descargar, previsualizar ni procesar mediante otro servicio.
- Simula la falta de disponibilidad del analizador, un tiempo de espera agotado y un resultado inconcluyente; comprueba que se aplique la política elegida.
- Revisa los registros para que contengan información suficiente para investigar un evento, sin exponer innecesariamente el contenido de los archivos ni datos confidenciales.
- Comprueba que el usuario reciba un mensaje claro sobre el estado o el error, y que un administrador pueda identificar quién debe actuar.
Integra el análisis en un conjunto más amplio de medidas de protección
El análisis es una capa de protección, no una garantía de que un archivo sea seguro. Trend Micro Research recomienda analizar los archivos antes de guardarlos o procesarlos en una función para subir archivos de una aplicación como medida para ayudar a evitar el malware. Esa recomendación no demuestra que el análisis detecte todas las amenazas ni que sustituya a otros controles. Consulta: https://www.trendmicro.com/en_us/research/24/d/file-scan-before-upload.html
Reduce la probabilidad y el impacto de los problemas relacionados con el analizador. Revisa quién puede subir archivos, mantén actualizados la aplicación y los componentes de análisis, restringe el acceso a los archivos almacenados y asegúrate de que los planes de copia de seguridad y respuesta a incidentes contemplen los datos subidos. Estos controles abordan distintos aspectos del riesgo y no sustituyen unos a otros.
- Concede permisos para subir archivos solo a los usuarios y servicios que los necesiten.
- Establece límites de tamaño, tipo y archivos comprimidos que se ajusten al uso previsto de la aplicación.
- Aplica el principio de privilegio mínimo a la aplicación, el almacenamiento, el analizador y cualquier servicio que procese archivos.
- Mantén actualizados la aplicación y sus componentes auxiliares siguiendo las directrices oficiales del proyecto.
- Confirma que las copias de seguridad cubran los archivos y la configuración necesarios, y aclara quién se encarga de la restauración y la respuesta a incidentes.
- Documenta los riesgos residuales aceptados, los contactos para escalar problemas y los pasos para contener o investigar una carga sospechosa.
Lista práctica de verificación antes de la puesta en marcha
Antes de habilitar la carga de archivos —o de cambiar la forma en que se gestionan—, confirma que el administrador responsable puede responder estas preguntas. Si se desconoce una respuesta importante, verifícala en la documentación del proveedor o mediante una prueba controlada antes de confiar en el flujo.
bullets
- ¿Qué usuarios y servicios pueden subir archivos, y qué ocurre después con cada archivo?
- ¿La aplicación admite oficialmente el análisis en este despliegue y qué vías para subir archivos cubre?
- ¿Cuándo se puede acceder a un archivo o procesarlo, y qué ocurre si se marca o no se puede analizar?
- ¿Quién puede acceder a la cuarentena y aprobar una liberación excepcional?
- ¿Se han probado las vistas previas, las descargas, las integraciones, las interrupciones del analizador y los mensajes que ven los usuarios?
- ¿Se han revisado los permisos, los límites de archivos, las actualizaciones, las copias de seguridad y las responsabilidades ante incidentes?
Preguntas frecuentes
¿El análisis antivirus garantiza que los archivos subidos sean seguros?
No. El análisis puede ayudar a identificar malware, pero la información disponible no demuestra que detecte todas las amenazas ni que garantice la seguridad. Mantén los controles de acceso, las actualizaciones y la gestión segura de los archivos como medidas independientes.
¿Debería bloquear las cargas si el analizador no está disponible?
Elige el comportamiento en función del riesgo de exponer un archivo sin verificar. En los flujos de mayor riesgo, mantener los archivos inaccesibles hasta que se complete el análisis o se realice una revisión autorizada es una opción prudente. Documenta cualquier política que permita continuar con las cargas sin completar el análisis.
¿Qué debo comprobar en la documentación de la aplicación?
Verifica si el análisis es oficialmente compatible, cuándo se realiza, qué vías para subir archivos y tipos de archivo cubre, y cómo se gestionan los análisis marcados, fallidos, agotados por tiempo de espera o inconcluyentes. Prueba cualquier comportamiento que no quede claro en la documentación.
¿Qué hago si mi aplicación no admite el análisis de archivos?
No des por hecho que se puede conectar de forma segura un analizador independiente sin que la aplicación lo admita. Revisa las opciones documentadas de la aplicación, considera si puedes limitar las cargas o el procesamiento automatizado y evalúa si la aplicación cumple tus requisitos de seguridad para ese flujo.
Fuentes y lecturas adicionales
- Importance of Scanning Files on Uploader Applications — Trend Micro Research
- 8 Basic Rules to Implement Secure File Uploads — SANS Institute