Sollten Sie Datei-Uploads in einer selbst gehosteten App scannen? Eine praktische Sicherheits-Checkliste
Malware-Scans können das Risiko verringern, garantieren aber nicht, dass ein Upload sicher ist. Nutzen Sie diese Checkliste, um zu prüfen, wohin Dateien gelangen, wie Scan-Ergebnisse behandelt werden und welche Schutzmaßnahmen sie umgeben sollten.
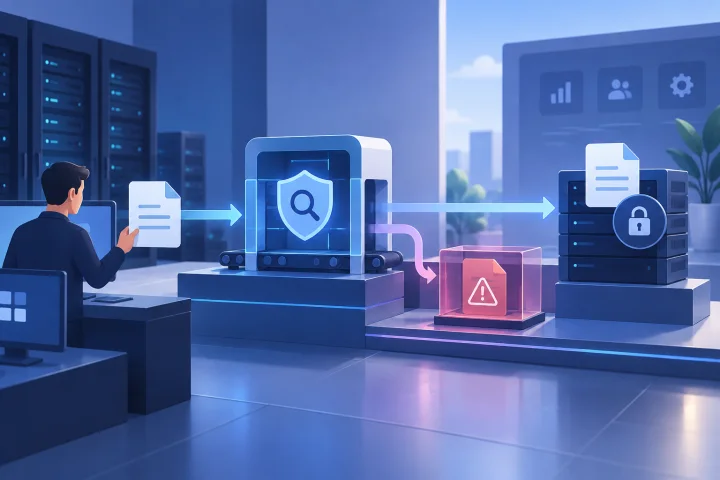
Beginnen Sie mit den Dateien und den Personen oder Diensten, die sie verarbeiten
Ob Malware-Scans für Uploads in selbst gehosteten Anwendungen sinnvoll sind, hängt davon ab, welche Dateien die Anwendung akzeptiert und was nach dem Eingang einer Datei geschieht. Ein Dokument, das gespeichert und gelegentlich heruntergeladen wird, durchläuft einen anderen Prozess als eine Datei, die sofort in der Vorschau angezeigt, indiziert, konvertiert oder an einen anderen Dienst weitergegeben wird.
Erfassen Sie den gesamten Ablauf, nicht nur das Upload-Formular. Berücksichtigen Sie die Person, die die Datei übermittelt, die Anwendung, die sie speichert, alle Personen, die sie ansehen oder herunterladen können, sowie automatisierte Prozesse, die sie möglicherweise lesen oder verändern.
- Listen Sie jede Anwendung und jeden Upload-Weg auf, einschließlich relevanter administrativer oder API-basierter Wege.
- Halten Sie fest, wer Dateien übermitteln kann: öffentliche Besucher, Kunden, Beschäftigte, Administratoren oder verbundene Dienste.
- Ermitteln Sie die von der Anwendung akzeptierten Dateitypen und Dateigrößen sowie, ob Archive oder Dateien akzeptiert werden, die eine automatische Verarbeitung auslösen können.
- Notieren Sie, wer auf Uploads zugreifen kann und ob Vorschauen, Indizierung, Konvertierung oder Integrationen Dateien verarbeiten, bevor sie von einer Person geprüft werden.
- Räumen Sie Abläufen Vorrang ein, bei denen Uploads von weniger vertrauenswürdigen Nutzern stammen oder automatisch verarbeitet werden.

Prüfen Sie die Scan-Unterstützung, statt sie einfach vorauszusetzen
Eine Upload-Funktion allein belegt nicht, dass hochgeladene Dateien gescannt werden. Prüfen Sie in der offiziellen Dokumentation der Anwendung, ob eine Scan-Integration unterstützt wird, welche Upload-Wege sie abdeckt und wann der Scan stattfindet.
Achten Sie nicht nur auf die Bezeichnung einer Funktion, sondern auch auf die betrieblichen Details: Findet der Scan statt, bevor eine Datei gespeichert, verfügbar gemacht oder verarbeitet wird? Welche Dateitypen und Speicherorte werden abgedeckt? Wie verfährt die Anwendung mit einem Ergebnis, anhand dessen sich eine Datei nicht eindeutig einstufen lässt? Wenn die Dokumentation keine Klarheit schafft, gilt das Verhalten als ungeprüft; testen Sie es in einer sicheren Umgebung.
- Bestätigen Sie, dass die Integration für die Anwendung und die tatsächlich verwendete Bereitstellungsart unterstützt wird.
- Prüfen Sie, ob der Scan in die Anwendung integriert ist, einen separaten Dienst erfordert oder von einer Konfiguration abhängt, die Sie selbst pflegen müssen.
- Klären Sie, ob alle relevanten Upload-Wege gescannt werden, einschließlich API-Uploads und Dateien, die über administrative Abläufe hinzugefügt werden.
- Prüfen Sie dokumentierte Einschränkungen, etwa unterstützte Formate, den Umgang mit Archiven, Größenbeschränkungen und den Zeitpunkt des Scans.
- Leiten Sie die Scan-Unterstützung weder von der Hosting-Plattform noch daraus ab, dass die Anwendung in einem Container läuft.

Gestalten Sie den Weg vom Upload bis zur Verfügbarkeit
Ein sinnvoller Ablauf macht den Status einer Datei eindeutig. Erwägen Sie, einen neuen Upload für gewöhnliche Nutzer und nachgelagerte Prozesse unzugänglich zu halten, bis der Scan abgeschlossen ist. Meldet der Scan ein Problem, sollte die Datei in einem zugriffsbeschränkten Quarantänezustand verbleiben, statt über einen Download- oder Vorschaupfad verfügbar zu sein.
Die konkrete Umsetzung hängt von der Anwendung und ihren dokumentierten Funktionen ab. Wenn die Anwendung eine Datei nicht bis zur Prüfung zurückhalten oder einen beanstandeten Upload nicht isolieren kann, klären Sie diese Einschränkung, bevor Sie den Ablauf aktivieren. Entscheiden Sie anschließend, ob eine andere Schutzmaßnahme oder eine andere Anwendungskonfiguration erforderlich ist.
Für eine sichere Speicherverwaltung empfiehlt die Checkliste von SANS für sichere Uploads, einen neuen Dateinamen zu erstellen, statt den vom Nutzer angegebenen Namen als lokalen Dateinamen zu verwenden, und die Datei außerhalb des lokalen Systempfads zu speichern, der in den SANS-Hinweisen beschrieben wird. Lesen Sie die ursprüngliche Checkliste für den Kontext: https://www.sans.org/blog/8-basic-rules-to-implement-secure-file-uploads
- Legen Sie fest, wann eine Datei heruntergeladen, in der Vorschau angezeigt, durchsucht oder für eine Integration verfügbar wird.
- Trennen Sie ausstehende oder unter Quarantäne stehende Uploads im Rahmen der Anwendungsmöglichkeiten vom gewöhnlichen Nutzerzugriff.
- Beschränken Sie den Zugriff auf Dateien in Quarantäne auf bestimmte zuständige Personen. Dokumentieren Sie, wer sie prüfen oder freigeben darf und unter welchen Bedingungen.
- Verwenden Sie den vom Nutzer angegebenen Dateinamen nicht als gespeicherten Dateinamen. Bewahren Sie nützliche Informationen zum ursprünglichen Namen separat auf, sofern die Anwendung dies sicher unterstützt.
- Prüfen Sie, ob der Dateispeicher versehentlich über einen öffentlichen Pfad oder einen Dienst mit weiterreichenden Zugriffsrechten als nötig offengelegt wird.
Legen Sie fest, wie mit Scan-Fehlern und unklaren Ergebnissen umzugehen ist
Ein Scanner kann nicht verfügbar sein, zu lange brauchen oder ein Ergebnis liefern, anhand dessen sich nicht feststellen lässt, ob eine Datei sicher ist. Entscheiden Sie vor einem Ausfall, wie die Anwendung in jedem dieser Fälle reagieren soll.
In Abläufen, in denen die Offenlegung einer ungeprüften Datei ein nicht akzeptables Risiko darstellen würde, ist es eine vorsichtige Vorgehensweise, sie unzugänglich zu halten, bis die Prüfung erfolgreich abgeschlossen ist oder eine autorisierte Person eine dokumentierte Entscheidung trifft. Eine Richtlinie, nach der Uploads bei einem Scan-Fehler fortgesetzt werden können, ist möglicherweise bequemer. Sie lässt jedoch eine Lücke, die Administratoren ausdrücklich akzeptieren und durch Maßnahmen abmildern sollten.
- Legen Sie getrennte Ergebnisse für unauffällige, beanstandete, fehlgeschlagene, zeitüberschrittene und nicht eindeutige Scans fest.
- Entscheiden Sie, ob eine ungeprüfte Datei zurückgehalten, abgelehnt oder aufgrund einer dokumentierten Ausnahme zugelassen wird. Lassen Sie dieses Verhalten nicht unausgesprochen.
- Bestimmen Sie eine verantwortliche Person und einen Reaktionsweg für Ausfälle des Scanners. Legen Sie fest, wie Nutzer informiert werden, wenn Uploads verzögert oder abgelehnt werden.
- Dokumentieren Sie, wer ein Element in Quarantäne prüfen darf, welche Nachweise dafür erforderlich sind und wer eine Freigabe oder Löschung genehmigen kann.
- Behandeln Sie ein fehlendes Scan-Ergebnis nicht wie ein unauffälliges Ergebnis.
Testen Sie den Ablauf, einschließlich möglicher Fehler
Ein konfigurierter Scanner ist kein Beleg dafür, dass der gesamte Upload-Ablauf wie vorgesehen funktioniert. Testen Sie die Anwendung in einer kontrollierten Umgebung mit repräsentativen, harmlosen Dateien und Szenarien. Prüfen Sie, was Nutzer und Administratoren bei jedem Schritt sehen.
Verwenden Sie bei Routinetests keine echten Schadsoftwaredateien. Richten Sie sichere Testfälle ein, die für die Anwendung und das Scan-Produkt geeignet sind, und befolgen Sie deren Dokumentation. Prüfen Sie nicht nur die Antwort beim Upload, sondern auch, ob eine Datei während der laufenden Prüfung über Vorschauen, Downloads, Indizierung oder automatisierte Verarbeitung erreichbar ist.
- Prüfen Sie, wie ein angenommener Upload nach einem erfolgreichen Scan vom Status „ausstehend“ in den Status „verfügbar“ wechselt.
- Stellen Sie sicher, dass ein abgelehnter oder beanstandeter Upload weder heruntergeladen noch in einer Vorschau angezeigt oder von einem anderen Dienst verarbeitet werden kann.
- Simulieren Sie einen nicht verfügbaren Scanner, eine Zeitüberschreitung und ein nicht eindeutiges Ergebnis. Prüfen Sie, ob die gewählte Richtlinie eingehalten wird.
- Prüfen Sie die Protokolle darauf, ob sie genügend Informationen zur Untersuchung eines Vorfalls enthalten, ohne unnötig Dateiinhalte oder sensible Daten offenzulegen.
- Prüfen Sie, ob Nutzer eine verständliche Status- oder Fehlermeldung erhalten und Administratoren erkennen können, wer als Nächstes zuständig ist.
Betten Sie Scans in ein umfassenderes Schutzkonzept ein
Scans sind eine Schutzebene, keine Garantie dafür, dass eine Datei sicher ist. Trend Micro Research empfiehlt, Dateien vor dem Speichern oder Verarbeiten in einem Anwendungs-Uploader zu scannen, um zur Vermeidung von Malware beizutragen. Diese Empfehlung belegt jedoch weder, dass Scans jede Bedrohung erkennen, noch dass sie andere Schutzmaßnahmen ersetzen. Siehe: https://www.trendmicro.com/en_us/research/24/d/file-scan-before-upload.html
Verringern Sie die Wahrscheinlichkeit und die möglichen Auswirkungen von Problemen rund um den Scanner. Prüfen Sie, wer Dateien hochladen kann, halten Sie die Anwendung und die Scan-Komponenten aktuell, beschränken Sie den Zugriff auf gespeicherte Dateien und stellen Sie sicher, dass Ihre Sicherungs- und Notfallpläne hochgeladene Daten berücksichtigen. Diese Maßnahmen setzen an unterschiedlichen Teilen des Risikos an; keine davon sollte als Ersatz für eine andere gelten.
- Erteilen Sie Upload-Berechtigungen nur Nutzern und Diensten, die sie benötigen.
- Legen Sie Beschränkungen für Dateigröße, Dateitypen und Archive fest, die zur vorgesehenen Verwendung der Anwendung passen, und überprüfen Sie diese regelmäßig.
- Verwenden Sie das Prinzip der geringsten Berechtigungen für die Anwendung, den Speicher, den Scanner und alle Dienste, die Dateien verarbeiten.
- Halten Sie die Anwendung und ihre unterstützenden Komponenten gemäß den offiziellen Hinweisen des Projekts aktuell.
- Stellen Sie sicher, dass Sicherungen die benötigten Dateien und Konfigurationen umfassen, und klären Sie, wer für die Wiederherstellung und die Reaktion auf Vorfälle zuständig ist.
- Dokumentieren Sie akzeptierte Restrisiken, Eskalationskontakte und die Schritte zur Eindämmung oder Untersuchung eines verdächtigen Uploads.
Praktische Checkliste vor dem Produktivstart
Bevor Sie Uploads aktivieren oder die Art ihrer Verarbeitung ändern, sollten die zuständigen Administratoren diese Fragen beantworten können. Wenn eine wichtige Antwort unbekannt ist, prüfen Sie die Dokumentation des Anbieters oder führen Sie einen kontrollierten Test durch, bevor Sie sich auf den Ablauf verlassen.
Stichpunkte
- Welche Nutzer und Dienste können Dateien hochladen, und was geschieht danach mit jeder Datei?
- Unterstützt die Anwendung Scans für diese Bereitstellung offiziell, und welche Upload-Wege werden dabei abgedeckt?
- Wann kann eine Datei aufgerufen oder verarbeitet werden, und was geschieht, wenn sie beanstandet wird oder nicht gescannt werden kann?
- Wer kann auf die Quarantäne zugreifen und eine Ausnahmefreigabe genehmigen?
- Wurden Vorschauen, Downloads, Integrationen, Scanner-Ausfälle und nutzerseitige Meldungen getestet?
- Wurden Berechtigungen, Dateibeschränkungen, Aktualisierungen, Sicherungen und Zuständigkeiten bei Vorfällen überprüft?
Häufig gestellte Fragen
Nutzen Sie diese Antworten als Ausgangspunkt. Welche Schutzmaßnahmen in einer bestimmten Bereitstellung verfügbar sind, geht aus der offiziellen Dokumentation der Anwendung hervor.
Stichpunkte
Häufige Fragen
Machen Antivirenscans hochgeladene Dateien sicher?
Nein. Scans können helfen, Malware zu erkennen, doch die vorliegenden Informationen belegen weder, dass jede Bedrohung erkannt wird, noch dass Sicherheit garantiert ist. Setzen Sie Zugriffskontrollen, Aktualisierungen und den sicheren Umgang mit Dateien als eigenständige Schutzmaßnahmen weiterhin ein.
Sollten Uploads blockiert werden, wenn der Scanner nicht verfügbar ist?
Legen Sie das Verhalten danach fest, welches Risiko mit der Offenlegung einer ungeprüften Datei verbunden ist. Bei risikoreicheren Abläufen ist es eine vorsichtige Entscheidung, Dateien bis zu einem erfolgreichen Scan oder einer autorisierten Prüfung unzugänglich zu halten. Dokumentieren Sie jede Richtlinie, die Uploads ohne abgeschlossenen Scan zulässt.
Was sollte ich in der Anwendungsdokumentation prüfen?
Prüfen Sie, ob Scans offiziell unterstützt werden, wann sie stattfinden, welche Upload-Wege und Dateitypen sie abdecken und wie mit beanstandeten, fehlgeschlagenen, zeitüberschrittenen oder nicht eindeutigen Scans umgegangen wird. Testen Sie jedes Verhalten, das aus der Dokumentation nicht eindeutig hervorgeht.
Was ist, wenn meine Anwendung keine Dateiscans unterstützt?
Gehen Sie nicht davon aus, dass sich ein separater Scanner ohne Unterstützung durch die Anwendung sicher anbinden lässt. Prüfen Sie die dokumentierten Möglichkeiten der App, überlegen Sie, ob Uploads oder automatisierte Verarbeitungsprozesse eingeschränkt werden können, und bewerten Sie, ob die Anwendung Ihre Sicherheitsanforderungen erfüllt, bevor Sie sie für diesen Ablauf einsetzen.
Quellen und weiterführende Literatur
- Importance of Scanning Files on Uploader Applications — Trend Micro Research
- 8 Basic Rules to Implement Secure File Uploads — SANS Institute