Kann ein geteilter Link mehr preisgeben, als Sie beabsichtigt haben? Checkliste für die öffentliche Freigabe in selbst gehosteten Apps
Ein öffentlicher Link kann eine Zugriffskontrolle darstellen und ist nicht nur eine praktische URL. Mit dieser Checkliste prüfen Sie, was ein Link preisgibt, wer ihn öffnen kann, wie der Zugriff endet und welche Nachweise Administratoren einsehen können.
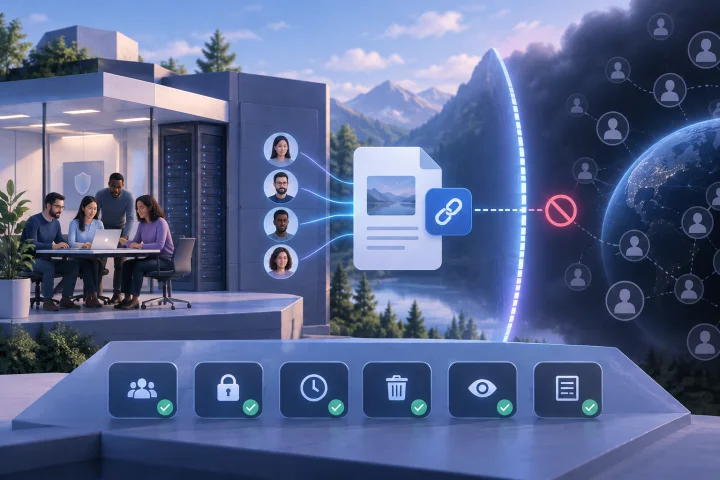
Behandeln Sie den Link als Berechtigung, nicht nur als URL
Ein Freigabelink kann Zugriff über die übliche Anmeldegrenze der Anwendung hinaus gewähren. Klären Sie vor dem Versenden, was ein Empfänger sehen oder tun kann und ob der Zugriff allein von der URL oder auch von einer anderen dokumentierten Voraussetzung abhängt.
Box weist darauf hin, dass jeder, der einen öffentlichen benutzerdefinierten Link korrekt errät, auf dessen Inhalte zugreifen kann. Diese Aussage bezieht sich auf den Freigabekontext von Box und nicht auf jede selbst gehostete App. Prüfen Sie die Dokumentation und das Verhalten der von Ihnen betriebenen Anwendung. Hinweise von Box zum Schutz geteilter Links: https://docs.box.com/en/box-fundamentals/for-users/collaborating/using-shared-links/securing-shared-links.
Selbsthosting allein gewährleistet nicht, dass externe Freigaben privat sind. Entscheidend sind die Kontrollen der Anwendung, Ihre Konfiguration und die Entscheidungen der Nutzer.
- Stellen Sie fest, wozu der Link berechtigt: zum Anzeigen, Herunterladen, Bearbeiten, Kommentieren oder zu einer anderen Aktion.
- Ermitteln Sie, ob der Zugriff öffentlich, authentifiziert, passwortgeschützt oder auf eine andere dokumentierte Weise eingeschränkt ist.
- Halten Sie vor dem Erstellen eines Links den vorgesehenen Empfänger und den Zweck fest.

Grenzen Sie den Umfang des Links ab
Ein Link zu einer Datei, einem Datensatz, einem Ordner oder einer Seite kann nur dieses Objekt zugänglich machen – oder auch verwandte Inhalte. Das genaue Verhalten hängt von der jeweiligen Anwendung ab. Prüfen Sie die Dokumentation und testen Sie, ob Anhänge, Kommentare, Aktivitätsverläufe, verknüpfte Datensätze, eingebettete Inhalte oder übergeordnete und untergeordnete Elemente zugänglich sind.
Klären Sie bei einer Sammlung oder einem Ordner, ob später hinzugefügte Elemente über einen bestehenden Link zugänglich werden. Beschränken Sie den Umfang auf das für die Freigabe erforderliche Minimum. Esri warnt, dass die Bereitstellung aller Elemente für alle das Risiko erhöhen kann, vertrauliche oder geschützte Informationen versehentlich offenzulegen. Best Practices von Esri zum Teilen: https://enterprise.arcgis.com/en/portal/11.3/use/best-practices-share.htm.
- Listen Sie das Zielelement und alle damit verbundenen Objekte auf, die darüber sichtbar werden könnten.
- Testen Sie, ob ein Empfänger zu benachbarten Datensätzen, übergeordneten Ordnern oder anderen Elementen navigieren kann.
- Prüfen Sie, ob später hinzugefügte Inhalte über den bestehenden Link sichtbar werden.

Testen Sie, wer den Link öffnen und was diese Person tun kann
Prüfen Sie, ob sich ein Empfänger anmelden, eine zusätzliche Zugangsinformation eingeben, einem bestimmten Konto oder einer Gruppe angehören oder lediglich die URL besitzen muss. Die Anforderungen unterscheiden sich je nach Anwendung und Konfiguration. Ein Anmeldebildschirm – oder sein Fehlen – erklärt für sich genommen nicht das vollständige Zugriffsmodell.
Testen Sie den Link in einer sauberen Browsersitzung, in der Sie nicht angemeldet sind. Falls die Anwendung eine zusätzliche Zugangsinformation oder eine Beschränkung auf bestimmte Empfänger bietet, testen Sie auch diesen Weg. Für Personen mit einem bestehenden Konto, einer aktiven Sitzung oder bereits vorhandenen Berechtigungen kann sich das Verhalten des Links unterscheiden.
Prüfen Sie, was Empfänger vor dem Öffnen der eigentlichen Inhalte sehen, einschließlich Vorschauen, Miniaturansichten, Seitentiteln, Dateinamen, Beschreibungen und Kommentaren. Testen Sie verfügbare Aktionen wie Herunterladen, Drucken, Kopieren oder Exportieren. Prüfen Sie das dokumentierte Indexierungsverhalten Ihrer Anwendung, statt anzunehmen, eine bestimmte Einstellung mache einen Link privat.
- Öffnen Sie den Link in einer sauberen, abgemeldeten Browsersitzung und über den vorgesehenen Authentifizierungsweg des Empfängers.
- Prüfen Sie Vorschauen und Metadaten auf Informationen, die Sie nicht freigeben möchten.
- Testen Sie die verfügbaren Aktionen für Empfänger und prüfen Sie das relevante Indexierungsverhalten in der Dokumentation der Anwendung.
Überprüfen Sie den Ablauf und Widerruf anhand des ursprünglichen Links
Prüfen Sie, ob die Anwendung eine Ablaufsteuerung dokumentiert und wie diese funktioniert, einschließlich möglicher Zeitregeln. Nehmen Sie nicht an, dass es eine solche Steuerung gibt, nur weil sie in einer anderen Anwendung verfügbar ist.
Testen Sie den Widerruf mit einem Link, der bereits kopiert oder versendet wurde: Deaktivieren Sie die Freigabe nach dem dokumentierten Verfahren und öffnen Sie anschließend die ursprüngliche URL in einer sauberen Sitzung. Falls sie weiterhin funktioniert, prüfen Sie, ob der Widerruf unvollständig war, ein anderer Weg den Inhalt zugänglich macht oder dieses Verhalten dokumentiert ist.
Das Löschen der Nachricht oder E-Mail mit dem Link ist kein Widerrufstest. Entscheidend ist, ob die bereits ausgegebene URL weiterhin Zugriff gewährt.
- Klären Sie, ob ein Ablauf unterstützt wird und welches Verhalten beim Wirksamwerden zu erwarten ist.
- Widerrufen Sie einen Testlink und rufen Sie anschließend die ursprüngliche URL in einer sauberen Sitzung erneut auf.
- Prüfen Sie, ob sich bestehende Links durch eine Änderung von Berechtigungen, das Verschieben der Inhalte oder die Deaktivierung eines Nutzers beeinflussen lassen.
Prüfen Sie, welche Informationen Administratoren einsehen können
Finden Sie heraus, welche Nachweise die Anwendung bei Erstellung, Änderung, Zugriff, Ablauf oder Widerruf eines Links erfasst. Protokolle und deren Detailgrad unterscheiden sich je nach Anwendung und Konfiguration. Gehen Sie nicht davon aus, dass jeder Besucher oder jede Aktion protokolliert wird.
Prüfen Sie, wer die Nachweise einsehen kann, wie sie exportiert werden können und wie lange sie aufbewahrt werden. Testen Sie, ob die Ereignisse, die Sie für eine Untersuchung benötigen könnten, tatsächlich in den verfügbaren Protokollen oder anderen dokumentierten Nachweisen erscheinen. Halten Sie für Ihre Organisation relevante Lücken fest.
- Suchen Sie nach Einträgen zur Link-Erstellung, zu Änderungen des Umfangs, zu Zugriffen und zum Widerruf.
- Prüfen Sie, welche Angaben ein Ereignis enthält, wer auf die Aufzeichnungen zugreifen kann und wie lange die Nachweise aufbewahrt werden.
- Dokumentieren Sie Lücken, die Untersuchungen oder Compliance-Anforderungen beeinträchtigen könnten.
Sorgen Sie für wiederholbare Tests und klare Zuständigkeiten
Verwenden Sie Beispieldaten ohne vertrauliche Informationen, um den Ablauf nachzustellen, den ein Mitarbeiter voraussichtlich nutzen wird. Testen Sie den Umfang des Links, den Zugriff des Empfängers, verfügbare Aktionen, Ablauf oder Widerruf, sofern unterstützt, sowie die für diese Ereignisse verfügbaren Administratornachweise.
Dokumentieren Sie die getestete Anwendung und Konfiguration, die ausgeführten Schritte, die erwarteten Ergebnisse und die tatsächlichen Beobachtungen. Wiederholen Sie den Test nach Änderungen an Freigabeeinstellungen oder Anwendungskonfiguration, die sich auf den Zugriff auswirken könnten.
Legen Sie fest, wer externe Freigaben erstellen darf, wer sensible Freigaben genehmigt und wer für die Überprüfung oder Beendigung des Zugriffs verantwortlich ist. Stellen Sie eine getestete Ausweichlösung bereit – etwa einen dokumentierten authentifizierten Freigabeweg oder einen anderen genehmigten Übertragungsprozess –, falls die Schutzmaßnahmen eines öffentlichen Links unzureichend oder unklar sind.
Airbip verwaltet die Infrastruktur selbst gehosteter Anwendungsinstanzen. Dazu gehören die Bereitstellung als Docker-Workloads auf Cloud-Servern, Routing und TLS-Zertifikate, DNS-Prüfungen, die Verwaltung des Dienstlebenszyklus und konfigurierbare Backups. Diese Infrastrukturleistungen legen nicht fest, welche Freigabekontrollen eine bestimmte Anwendung bietet, und machen Richtlinien für Zugriff und Datenverarbeitung nicht überflüssig.
- Verwenden Sie repräsentative Beispieldaten und eine saubere, abgemeldete Empfängersitzung.
- Dokumentieren Sie Testschritte, erwartete und tatsächliche Ergebnisse sowie die relevante Konfiguration.
- Benennen Sie eine verantwortliche Person für die Freigabe und legen Sie einen Prüf- oder Endtermin fest.
- Legen Sie fest, wer Links erstellen darf, wann eine Genehmigung erforderlich ist und wie unerwarteter Zugriff gemeldet werden soll.
Häufige Fragen
Sind öffentliche Freigabelinks in selbst gehosteten Apps sicher?
Für manche Inhalte können sie geeignet sein. Ihre Sicherheit hängt jedoch von der Anwendung, der Konfiguration, dem Umfang des Links, den Zugriffsanforderungen und dem Vorgehen der Nutzer ab. Prüfen Sie das tatsächliche Verhalten, statt anzunehmen, dass alle Apps dieselben Kontrollen bieten.
Wie kann ich feststellen, ob der Widerruf eines Links funktioniert hat?
Widerrufen Sie einen Testlink nach dem dokumentierten Verfahren und öffnen Sie anschließend die ursprüngliche URL in einer sauberen Sitzung. Bestätigen Sie das Ergebnis und prüfen Sie, ob der Inhalt noch auf einem anderen Weg erreichbar ist.
Bieten selbst gehostete Apps vollständige Audit-Protokolle für öffentliche Links?
Die Protokollierung von Audit-Ereignissen variiert je nach Anwendung und Konfiguration. Prüfen Sie die Dokumentation und verifizieren Sie, welche Ereignisse aufgezeichnet werden, wer sie einsehen kann und wie lange die Aufzeichnungen aufbewahrt werden.
Entscheidet Managed Hosting darüber, ob meine Freigabelinks privat sind?
Nein. Eine verwaltete Infrastruktur kann Hosting-bezogene Aufgaben übernehmen, doch der Zugriff auf Links hängt von den Freigabefunktionen der Anwendung, Ihrer Konfiguration und Ihren Entscheidungen zur Verwaltung ab. Prüfen Sie die Kontrollen direkt in der Anwendung.